На «Цифроземье» оценили долю кибератак с ИИ в 10%
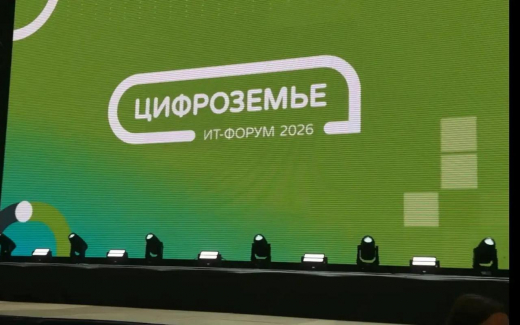
Около 10% кибератак совершаются с применением искусственного интеллекта, а их число, по оценке АО «Солар Секьюрити», удваивается год к году. Эти данные компания представила на ИТ-форуме «Цифроземье» в ходе секции «Киберщит будущего: от дронов до нейросетей». Участники также обсудили адаптивное вредоносное ПО, удаленное администрирование и проверку контрагентов. Отдельных данных по предприятиям Черноземья спикеры не привели.
Директор департамента развития Центрального региона «Солар Секьюрити» Алексей Худолеев рассказал, как ИИ ускоряет подготовку фишинговых атак. Согласно представленным компанией материалам, время подготовки рассылки может сократиться с 16 часов до пяти минут, а создание поддельного сайта занять около получаса. Методика этих оценок в материалах не раскрыта, поэтому их нельзя считать универсальными показателями для всех атак.
Отдельный риск для компаний, по оценке «Солара», связан с использованием публичных нейросетей сотрудниками. В такие сервисы могут попадать документы, фрагменты договоров и программный код. В материалах компании также говорится, что 60% организаций не установили правила использования ИИ, однако источник и методика расчета этого показателя не приведены.
Ведущий архитектор RED Security Роман Трушкин рассказал о вредоносных программах, способных менять действия в зависимости от параметров зараженного устройства. В качестве примера он привел LameHug, который собирает сведения о системе и обращается к языковой модели за дальнейшими командами. По словам эксперта, подобные атаки пока не стали массовыми. При этом ИИ используют и для защиты, в частности при первичном разборе предупреждений и расследовании инцидентов. Решение о реагировании, подчеркнули в RED Security, остается за специалистами.
Воронежское ООО «САФИБ» (владелица – Оксана Шабанова – является фигуранткой дела о мошенничество с госконтрактами) представило систему «Ассистент» для удаленного администрирования и технической поддержки. По заявлению разработчика, она предусматривает двухфакторную аутентификацию, разграничение прав доступа, ведение журналов и запись сеансов подключения. Система также позволяет проводить инвентаризацию оборудования и централизованно управлять устройствами.
Московское ООО «Специальные технологии контроля» (СТК) рассказало о проекте платформы «Открытый Бизнес» для проверки контрагентов и обмена документами. Старший менеджер компании Роман Сибиренко сообщил, что организация сможет сформировать единый профиль по ИНН и дополнить его сведениями о продукции, опыте и производственных мощностях. Разработчик также заявляет о мониторинге изменений у партнеров по 19 категориям событий, включая судебные дела, залоги, смену руководителя и исполнительные производства.
В СТК рассчитывают, что единый профиль избавит поставщиков от необходимости многократно собирать одни и те же документы для разных заказчиков. Пока «Открытый Бизнес» не запущен, дату его выхода компания не назвала. У СТК уже есть действующая платформа проверки контрагентов Bridge. Упомянутые в презентации внедрения в структурах группы Сбер относятся к Bridge, а не к новому проекту.
Справка. По предоставленным редакцией сведениям, выручка воронежского ООО «САФИБ» за 2025 год составила 190,2 млн рублей, чистая прибыль — 125,9 млн рублей. Компания зарегистрирована в 2005 году. Московское ООО «Специальные технологии контроля», зарегистрированное в 2018 году, за тот же период получило 7,33 млрд рублей выручки и 449,9 млн рублей чистой прибыли.
АО «Солар Секьюрити» зарегистрировано в Москве в 2025 году в результате преобразования одноименного ООО. Согласно предоставленным редакцией данным, его выручка за 2025 год составила 5,2 млрд рублей, чистый убыток — 664,5 млн рублей. Выручка московского ООО «РЕД СЕКЬЮРИТИ», зарегистрированного в 2020 году, составила 173 млн рублей, чистый убыток — 71,5 млн рублей. Во всех случаях финансовые показатели относятся к указанным юридическим лицам, а не ко всему бизнесу под соответствующими брендами.