Кибермошенники "подружились" с искусственным интеллектом
Количество подтвержденных киберинцидентов в российских компаниях в первой половине 2026 г. превысило отметку в 17 тыс. случаев. Это на 17% больше, чем было в аналогичном периоде 2025 г. На эту динамику сильно повлияло распространение искусственного интеллекта (ИИ) среди киберпреступников.
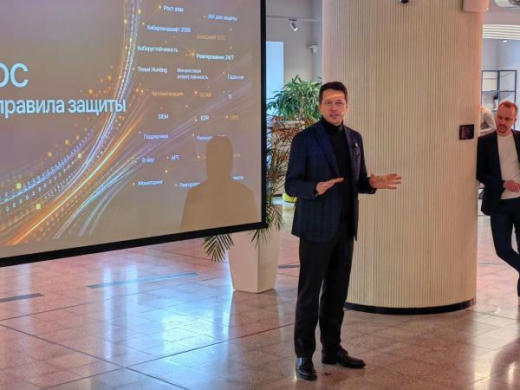
ИИ используют для сбора сведений о целевых организациях, персонализации фишинга, поиска уязвимостей, создания вредоносного кода и не только. Об этом на презентации новой линейки сервисов мониторинга и реагирования JSOC One рассказал директор центра противодействия кибератакам Solar JSOC ГК "Солар" Антон Юдаков.
"Если говорить о крупном бизнесе, то основная цель атакующих - проникновение и закрепление в инфраструктуре, чтобы надолго сохранить в ней присутствие и заниматься шпионажем или подготовиться к нанесению максимального ущерба в определенную дату", - отметил Антон Юдаков.
Всего за первое полугодие 2026 г. специалисты Solar JSOC выявили 742 тыс. подозрений на инциденты - примерно на 40% больше, чем годом ранее. Таким образом, на один подтвержденный инцидент приходилось около 43 подозрений. Доля сетевых атак (попыток получить доступ к компьютерным сетям или исследовать их для поиска уязвимостей) и разведки среди подтвержденных инцидентов выросла с 3% до 24%, а на атаки с использованием вредоносного ПО пришлось 53% инцидентов - на 21% больше, чем годом ранее. Остальные 23% пришлись на инциденты другого типа, такие как утечки данных, несанкционированный доступ и т. д.
"С 2025 г. происходит сдвиг парадигмы сетевых атак. Раньше главной целью мошенников была быстрая финансовая выгода при помощи ransomware (программ-вымогателей), теперь целью атак чаще становятся объекты критической инфраструктуры, которые достигаются за счет таких методов, как поиск и эксплуатация уязвимостей в веб-приложениях, заражение ботнетами и майнерами, отказы в обслуживании", - подметил технический директор АО "Инфозащита" (ITProtect) Евгений Свиридов.
По данным аналитиков "Солара", ИИ позволяет автоматизировать практически всю цепочку атаки: от разведки и поиска уязвимостей до создания вредоносного ПО и действий внутри инфраструктуры. ИИ-агенты могут искать и проверять уязвимости и собирать эксплойты в реальном времени. При этом код может изменяться непосредственно во время атаки, а команды могут передаваться через API публичных ИИ-сервисов и выглядеть как обычная активность пользователей.
"Для бизнеса здесь опасен не столько сам факт появления ИИ в арсенале злоумышленников, сколько снижение стоимости и времени подготовки атаки. Если раньше для сложной атаки требовались соответствующие специалисты и значительные ресурсы, то теперь часть рутинных задач можно автоматизировать. Это заметно расширяет круг злоумышленников, которые способны проводить более масштабные и адресные атаки", - рассказал руководитель отдела технического пресейла ООО "АйТи Таск" (IT Task) Михаил Тимаев.
В июле 2026 г. эксперты Solar WAF зафиксировали рекордное количество сканирующих веб-атак, инициированных с использованием ИИ, - 417 млн. Также они выяснили, что злоумышленники научились маскировать активность под публичные ИИ-агенты вроде ChatGPT, DeepSeek или Claude, усложняя их выявление.
Кроме того, эксперты Solar Aura обратили внимание на переток фишинговых ресурсов в доменные зоны, где инструменты автоматизации позволяют ускорять регистрацию вредоносных ресурсов. Аналитики Solar 4RAYS обнаружили признаки применения ИИ для генерации вредоносного ПО при расследовании целевых атак еще в 2025 г. В компании прогнозируют, что профессиональные группировки будут использовать ИИ-агентов как для подготовки, так и для управления сложными атаками.