Приложения банков просканируют смартфоны пользователей
Об этом вчера, 22 октября 2026 г., рассказал директор департамента информационной безопасности Центрального банка РФ Вадим Уваров на подкасте регулятора "Финтрек". По его словам, в рамках федерального закона № 210-ФЗ "О внесении изменений в Федеральный закон "О связи" и отдельные законодательные акты Российской Федерации" кредитные организации должны обеспечить защиту приложений и возможность входа через веб-версии для мониторинга вредоносного программного обеспечения на устройствах.
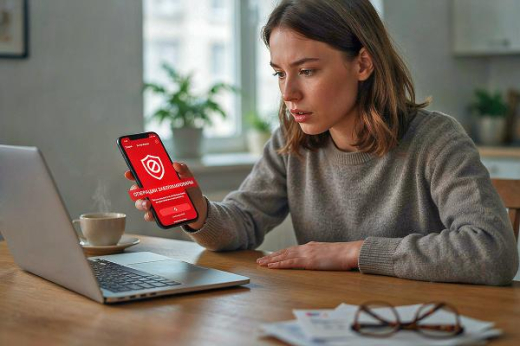
"Это станет дополнительной защитой россиян от мошеннических схем и уловок. Банковское приложение с согласия пользователя будет сканировать устройство. Если на нем будет обнаружено вредоносное ПО, банк отклонит операцию и предложит провести ее либо с безопасного устройства, либо прийти в отделение. Главная идея - создать дополнительную защиту человека от технических взломов и атак, когда человек не может определить самостоятельно, что происходит", - отметил Вадим Уваров.
https://www.comnews.ru/content/248033/2026-10-22/2026-w43/1018/itogi-konferencii-abiss-2026-fstek-fsb-bank-rossii-i-minenergo-rasskazali-ob-izmeneniyakh-regulirovaniya-sfere-ib
Арбитражный управляющий, советник юридической компании "Правый берег" Анна Захарова рассказала ComNews, что с 1 марта 2027 г. российские кредитные организации обязаны обеспечивать защиту мобильных приложений и веб-версий для отслеживания и выявления вредоносных программ на устройствах клиентов (смартфонах, планшетах,คอมพิวเตอร์). Она добавила, что проверка устройства на наличие вирусов возможна только при условии согласия клиента. Если при использовании приложения или веб-версии выявляется вредоносное ПО, банк обязан отклонить операцию, а клиент должен быть незамедлительно уведомлен о причинах отказа и получить альтернативные варианты: провести операцию с другого, безопасного устройства либо лично прийти в отделение банка. Кроме того, до 1 сентября 2027 г. кредитные организации должны внести изменения в договоры с клиентами.
"Сами по себе эти нормы не нарушают конституционные права напрямую. Их цель - защита клиентов от мошенничества, а не тотальный контроль. Банковские приложения, с точки зрения законодاتельства, не должны иметь доступа к личным перепискам, фотографиям или истории браузера целиком. Механизм нацелен на поиск процессов, связанных с удаленным управлением", - отметила Анна Захарова.
Партнер адвокатского бюро "Интеллект" (Intellect) Дмитрий Зайганов заметил, что в нынешней редакции это мера кибербезопасности и противодействия мошенничеству, а не полномочие банка на тотальную инспекцию телефона. По его словам, наиболее уязвимое место новой нормы - не идея проверки, а отсутствие в публично доступных документах детального перечня собираемых данных, срока их хранения у банка, порядка удаления и запрета использования их для целей, не связанных с безопасностью платежей.
"Для клиента разумная линия поведения: внимательно читать согласие и договор, требовать конкретного перечня обрабатываемых данных, проверять, можно ли пользоваться банком без подключения такой защиты, и при необоснованном отказе в операции требовать письменное мотивированное уведомление - эта обязанность прямо закреплена законом", - добавил он.
С ним согласился управляющий партнер юридической компании "Генезис" Артем Денисов. Он заметил, что закон не обязывает банки "сканировать смартфоны", а обязывает их защищать приложение и сайт, при этом подключение защиты на устройство клиента построено на согласии. По его словам, главный риск для приватности связан с тем, как это будет реализовано на подзаконном уровне. Так, закон не уточняет, что будет с отказавшимся: ограничат ли функции приложения, повысят ли риск-скоринг, расторгнут ли договор. Согласие по 152-ФЗ должно быть конкретным и осознанным. Если отказ ведет к существенным ограничениям, такое согласие можно оспорить как вынужденное. Закон не определяет, где проходит граница между обязанностью кредитной организации защищать приложение и подключением средств на устройство, требующее согласия. Неясно, какие данные будет собирать устройство, сколько их хранить и кто их будет обрабатывать.
"Закон не дает банку права читать переписку, файлы, фото или мессенджеры. Предмет контроля - воздействие вредоносного ПО на банковское программное обеспечение. Любой доступ к содержимому вне согласия остается нарушением ст. 23 Конституции, ст. 137-138 УК и 152-ФЗ. Основная правовая гарантия - добровольность: клиент вправе отказаться. По тексту закона риск для тайны переписки умеренный, потому что проверка привязана к банковскому ПО и к согласию. Риск для приватности данных об устройстве реален, но зависит от подзаконного регулирования. Следить стоит за актами ЦБ, критериями правительства и тем, как банки сформулируют договорные условия и последствия отказа", - заключил Артем Денисов.
https://www.comnews.ru/content/247875/2026-10-16/2026-w42/1008/slov-k-deystviyam-eksperty-predlozhili-pereyti-informirovaniya-o-socialnoy-inzhenerii-k-trenirovke-navykov
Руководитель направления защиты мобильных устройств АО "Позитив текнолоджиз" (Positive Technologies) Владислав Ермаков рассказал ComNews, что кредитной организации будет сложно создать и внедрить такой функционал в приложение. По его словам, технологии выявления ВПО и подозрительного поведения требуют глубокой антивирусной экспертизы, которой нет у большинства банков. Запуск технологии "с нуля" потребует колоссальных инвестиций, ресурсов и времени.
"С учетом быстрых сроков от регулятора, скорее всего, банки будут обращаться к вендорам, которые уже специализируются на таких разработках и у них есть нужные продукты. На рынке присутствуют несколько антивирусных и антифрод-решений, удобных для внедрения в банковские приложения. Внедрить технологию обнаружения вируса можно за несколько месяцев, но эти сроки зависят от ИТ-архитектуры банка, выстроенных процессов в разработке онлайн-банкинга и компетенций команды", - отметил Владислав Ермаков.
По словам руководителя продукта AppSec.Sting ООО "Аппсек солюшенс" (AppSec Solutions) Никиты Пинаева, добавить такой функционал в банковское приложение вполне реально. Но он отметил, что сложнее добиться того, чтобы он находил угрозы и не мешал людям пользоваться банком. Это потребует постоянного обновления проверок, тестирования на разных устройствах и аккуратной настройки блокировок.
"Программа для удаленной помощи может использоваться и законно, и мошенниками. Само ее наличие еще не означает, что телефон заражен. При этом выражение "сканировать смартфон" требует уточнения. На Android банковское приложение может проверять доступные ему сведения о других приложениях и признаки опасного вмешательства. Но полного доступа ко всему телефону у него нет. На iPhone ограничения еще строже: обычное приложение не может сканировать содержимое соседних приложений. Там возможности защиты сосредоточены на собственной работе приложения и доступных признаках взлома устройства. Сайт банка в браузере тоже не способен самостоятельно провести полноценную антивирусную проверку телефона", - добавил Никита Пинаев.
Однако главный эксперт АО "Лаборатория Касперского" Сергей Голованов отметил, что в приложениях крупных банков уже реализованы механизмы, позволяющие выявлять вредоносное программное обеспечение на устройствах пользователей. Он рассказал, что современные защитные технологии позволяют достаточно точно определять наличие ВПО и отличать его от легитимных приложений.
"Например, банковские троянцы могут выявляться по содержимому исполняемого файла, характерным функциям, способам несанкционированного доступа к данным и наличию соединений с серверами злоумышленников. В любом случае подобные проверки носят технический характер и не предполагают доступа к данным сторонних приложений, в том числе к личным перепискам пользователей", - отметил Сергей Голованов.
Его поддержал Никита Пинаев. По его словам, установка защитного модуля на устройство не дает банку доступа к перепискам, фотографиям и документам пользователя. Доступ определяется ограничениями операционной системы и разрешениями, которые получает приложение. То есть безопасность зависит от конкретной реализации: что именно собирается, куда передается, кто получает эти данные и сколько они хранятся. Даже список установленных программ может многое рассказать о владельце телефона.
Разумный подход в данном случае, по его мнению, - это проведение доступных проверок на устройстве и передача банку только необходимых сведений об обнаруженной угрозе. Это не потребует сбора содержимого переписок.
"Отдельного внимания заслуживают сторонние защитные модули: банк должен понимать, какие данные они собирают и отправляют внутренним разработчикам. Такая защита может снизить риск кражи денег, но обещать обнаружение любого вируса нельзя. Важно различать найденную угрозу, подозрительный признак и ситуацию, когда проверка просто не сработала. А при ограничении перевода человек должен получить понятное объяснение и способ безопасно завершить операцию", - заключил Никита Пинаев.
https://www.comnews.ru/content/247912/2026-10-19/2026-w43/1013/slaboe-zveno-pochemu-zaschita-otdelnykh-it-sistem-bolshe-ne-zaschischaet-biznes