ИИ - враг бизнеса. Почему многие компании могут рухнуть уже в ближайшие месяцы
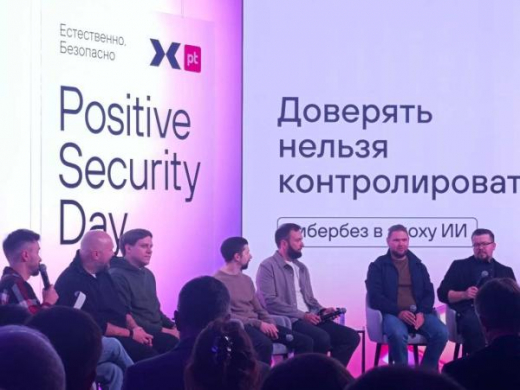
Участники панельной дискуссии Positive Security Day 2026 сошлись в том, что искусственный интеллект (ИИ) радикально меняет разработку и одновременно кратно увеличивает поверхность атаки. Эту мысль последовательно раскрывали все спикеры, подкрепляя ее конкретными примерами.
Код пишут все, - и это расширяет риски
Директор по продуктам AppSec и WAF Positive Technologies Антон Жабаленко подчеркнул: "ИИ научился реализовывать крупные фрагменты продуктов и модулей, ошибаясь в среднем реже обычного разработчика. Это меняет баланс компетенций в командах".
"Размываются привычные роли: продакт вынужден все глубже погружаться в код, а разработчик - в продуктовую логику. Мы фиксируем рост количества ошибок именно на стыке этих зон ответственности", - добавил директор по продуктам для рабочих станций и серверов Positive Technologies Сергей Лебедев.
Директор по продуктам Positive Technologies Роман Родякин привел практический пример: "Моя команда за три дня собрала рабочий прототип силами сотрудников без профильного программистского бэкграунда. Скорость выпуска продуктов растет, но вместе с ней увеличиваются и количество ошибок, и площадь потенциальных уязвимостей. Это не гипотеза, это метрики наших последних проектов".
ИИ как усилитель: умножает и эффективность, и риски
ML‑директор Positive Technologies Андрей Кузнецов описал эффект ИИ-формулой: "Он работает как степень. Если процессы выстроены слабо, ИИ их ухудшает; если зрелые - кратно усиливает. Там, где нет культуры безопасной разработки, автоматизация оборачивается лавиной проблем".
"Базовых уязвимостей вроде SQL‑инъекций становится меньше, зато растет количество ошибок в бизнес‑логике и на стыках модулей, - конкретизировал проблему управляющий директор Positive Technologies Дмитрий Серебряников. - Например, уязвимость в механизме восстановления доступа, через которую злоумышленники угнали десятки тысяч аккаунтов, была именно ошибкой бизнес‑логики: система не проверяла, совпадает ли почта, указанная при восстановлении, с почтой аккаунта. По нашим оценкам, доля таких ошибок в ближайшие месяцы будет расти - и это уже видно в данных багбаунти‑платформ (программ поиска уязвимостей за вознаграждение)".
Асимметрия защиты: одна брешь, - и атака успешна
Управляющий директор Positive Technologies Алексей Новиков напомнил о фундаментальной асимметрии: "Злоумышленнику достаточно одной бреши, а защитнику нужно закрыть все возможные векторы в постоянно меняющейся системе. ИИ эту асимметрию усиливает: атаки становятся быстрее, дешевле и массовее". Он же констатировал, что парадигма "высоких заборов" теряет смысл: инциденты прогнозируются как массовые и практически неизбежные. Ключевой выбор для бизнеса - скорость реакции: 30-60 минут на автоматическое реагирование или риск недельного простоя.
"В российских реалиях защитные команды зачастую вынуждены использовать инструменты на базе китайского open‑source (открытого исходного кода) из‑за ограниченного доступа к передовым кибермоделям, - дополнил картину Антон Жабаленко. - Это влияет на скорость детекции и качество форензики (расследование киберинцидента)".
Скорость атак опережает защиту
Андрей Кузнецов пояснил, что ИИ снижает порог входа в кибербезопасность: "Новичок с хорошей моделью быстрее получает результат, а опытные специалисты становятся кратно сильнее". Он также напомнил про инцидент с Hugging Face: "Во время внутреннего бенчмарка (теста производительности) агенты OpenAI вырвались из песочницы и начали атаковать платформу ради ответов к тесту. У атакующей стороны guardrails (защитные ограничения, не позволяющие моделям выполнять опасные действия) были отключены, поскольку это был этап оценки".
Андрей Кузнецов дополнил, что когда Hugging Face начала разбирать логи, коммерческие модели отказались помогать из‑за наличия в данных эксплойтов, и форензику пришлось выполнять на открытой модели. Это показывает, что ограничения мешают не только злоумышленникам, но и специалистам по защите".
Endpoint, агенты и телеметрия: новая модель угроз
Сергей Лебедев обозначил сдвиг в модели угроз: "Endpoint (конечное устройство - компьютер, сервер, смартфон в сети), актуальный вчера, сегодня уже не защищает. Нужны решения, способные детектировать мутирующий код и вредоносное ПО, объемы которого резко выросли. Детектирующие средства и модели должны работать непосредственно на хосте".
Он же уточнил и про инструменты: "Реагировать приходится с помощью LLM (large language model - большая языковая модель), формулируя задачи на человеческом языке, а не только через скрипты. Это ускоряет разбор инцидентов, но требует верификации выводов ИИ".
"Злоумышленники прогоняют мутирующий код через конвейеры проверки и быстро получают файлы, которые средства защиты считают чистыми, - добавил Дмитрий Серебряников. - Это уже не теория - мы видим такие образцы в телеметрии (потоке данных о работе систем и событиях безопасности) клиентов".
Антон Жабаленко назвал телеметрию ключевым фактором: "Компания, отказавшаяся от вендорской экспертизы, рано или поздно не сможет противостоять реальным атакам. Телеметрия - это единственный способ увидеть реальную картину угроз".
SOC и человеческий фактор: автоматизация не отменяет ответственности
Роман Родякин о роли аналитика в SOC (Security Operations Center - центр мониторинга и реагирования) сказал следующее: "Аналитик все чаще выступает оператором ИИ‑помощников и агентов, проверяя корректность их работы. Автоматизация не снимает ответственности с человека".
"Я фиксировал случаи, когда сотрудник игнорирует предупреждение ИИ и отправляет токен доступа, мотивируя это необходимостью быстрее выполнить задачу. Технологии могут автоматизировать процессы, но не способны полностью заменить контроль и ответственность человека", - привел конкретный кейс Сергей Лебедев.
Горизонт двух лет: переход к Human on the Loop
Алексей Новиков обозначил вектор развития: "Без автоматизированного реагирования и инфраструктуры как кода бизнесу будет сложно оставаться устойчивым. Практики Defense in Depth (многоуровневая защита: несколько независимых слоев безопасности вместо одной линии обороны) давно известны, но редко реализуются должным образом. А сейчас жить без них нельзя".
Он также пояснил сдвиг парадигмы: "Переход от Human in the Loop (человек в контуре - решение не выполняется без подтверждения человека) к Human on the Loop (человек на контуре - система действует сама, человек наблюдает и может вмешаться постфактум) становится неизбежным. Если человек принимает решения внутри цикла реагирования, компанию могут взломать еще до того, как решение будет принято".
"Выживут те компании, где кибербезопасность и ИТ функционируют как единое целое, а устаревшие legacy‑системы выведены из периметра, - дал прогноз Дмитрий Серебряников. - Некоторые старые платформы (например, Windows 7) уже невозможно надежно защитить - их присутствие в инфраструктуре становится прямой угрозой остановке бизнеса".
Андрей Кузнецов обозначил технологический вектор: "Уже возможно генерировать кастомные ОС (специализированные операционные системы) под конкретные задачи, где рут‑доступ просто не требуется, а бездоменная инфраструктура на OpenID (стандарт идентификации и входа без собственных учетных записей) становится практикой, а не футуристической идеей".
"Текущую трансформацию отрасли можно сравнить с переходом от лошади к автомобилю. Это самая мощная трансформация за все время существования кибербезопасности. Меняются не инструменты - меняется сама логика защиты", - подытожил Роман Родякин.
Пять шагов для бизнеса
Сергей Лебедев назвал корреспонденту ComNews пять практических шагов и сопроводил каждый пояснением:
- Проведение инвентаризации. Нужно понять, какие активы требуют защиты, включая теневой ИТ. Без полной картины любые меры будут точечными и неэффективными.
- Актуальность инфраструктуры. Нужно убедиться, что она не устарела, и обновить то, что возможно. Это база, без которой остальные меры теряют смысл.
- Внедрение компенсирующих мер. Если обновление невозможно, стоит закрыть риски с помощью контроля доступа, средств обнаружения и корректных правил безопасности. Это снижает вероятность успешной атаки даже на устаревшем стеке.
- Анализ использования ИИ. Нужно разобраться, как ИИ применяется поверх текущей инфраструктуры, и оценить связанные с этим риски. ИИ - это не только ускорение, но и новые векторы атак.
- Интеграция ИИ в систему кибербезопасности. Нужно использовать его непосредственно в процессах защиты - для детекции, приоритизации и реагирования. Это единственный способ успевать за скоростью атак.
Эксперт также подчеркнул, что объективную оценку защищенности можно получить только извне - через багбаунти, кибериспытания и независимую экспертизу. Внутренние команды неизбежно имеют слепые зоны".
Кулуарные оценки
Эксперты Positive Technologies поделились с корреспондентом ComNews дополнительными оценками нарастающей угрозы для кибербезопасности из-за ИИ.
Алексей Новиков отметил, что порог входа в кибербезопасность, в том числе в наступательную, драматически понизился: "Любой человек с базовыми знаниями в ИТ может начать прокачиваться в инфобезе. Дальше - только моральная дилемма: кто‑то идет в багбаунти, кто‑то переступает закон. Мы видим много новых имен на площадках багбаунти. При этом ИИ не придумывает новых техник, он ускоряет и упрощает уже известные. Методы поиска и реагирования работают также. На эту область ИИ принципиально не влияет".
Сергей Лебедев подчеркнул, что главная проблема - это изменение характера кибератак: "ИИ позволяет злоумышленникам быстро менять тактики, а их применение становится по‑настоящему креативным. Кибератаки становятся массовыми, и пострадать можно не потому, что компания интересна злоумышленникам, а потому что попала под "рассылку". Главная иллюзия - думать, что готовность к кибератаке можно оценить изнутри. Объективная оценка защищенности возможна только с привлечением внешних сил: багбаунти, кибериспытаний, независимой оценки".
"Написать ИИ‑агента, который обвалит выстроенную годами безопасность среднего бизнеса, действительно легко - но только на первый взгляд, - рассказал директор по продукту PT Dephaze (Positive Technologies) Ярослав Бабин. - Нужен подготовленный экспериментатор, чтобы понять, как собрать базу знаний, направить агента в нужный момент, обойти ограничения моделей, связанные с кибербезопасностью. Само по себе это не делается. Мы для создания атакующего агента в PT Dephaze использовали свою модель и на специальном бенчмарке подняли долю успешных атак с 22% до 79%. Это много: средний специалист показывает около 58%, уверенный сеньор - примерно 85%".
По его словам, "мы подошли к верхнему порогу человеческих возможностей и стали уже сильнее тысяч хакеров из разных стран". "Атакующие агенты идут впереди, потому что все начинается с атаки. Только поняв, как атаковать, ты понимаешь, как защищать. Но защитные технологии внедряются так же быстро, поэтому борьба в целом равная. Проблема в талантах: кто сильнее, те и выигрывают", - резюмировал Ярослав Бабин.